
아메바시큐리티
Section 14. 윈도우 서버 보안 본문
윈도우 시스템의 구조
- 링 기반으로 5개의 링으로 구분됨
- 하드웨어, Hardware Abstraction Layer, Micro Kernel, 각종 관리자, 응용프로그램 순으로 구성
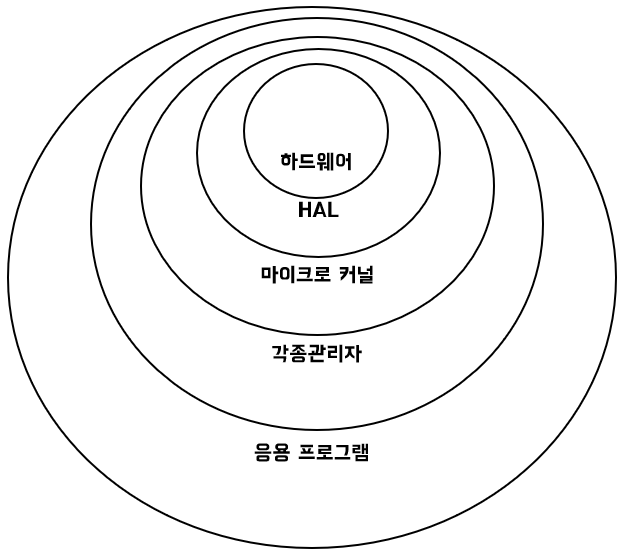
- 응용 프로그램을 제외한 영역은 Kernel Mode로 구분하고, 응용 프로그램 영역은 User Mode로 구분
- 드라이버 개발자와 하드웨어 개발자는 HAL이라는 기본 표준을 따르면 됨.
- HAL은 하드웨어와 개발된 소프트웨어 간에 원활한 통신을 가능하도록 도와주는 번역자 역할
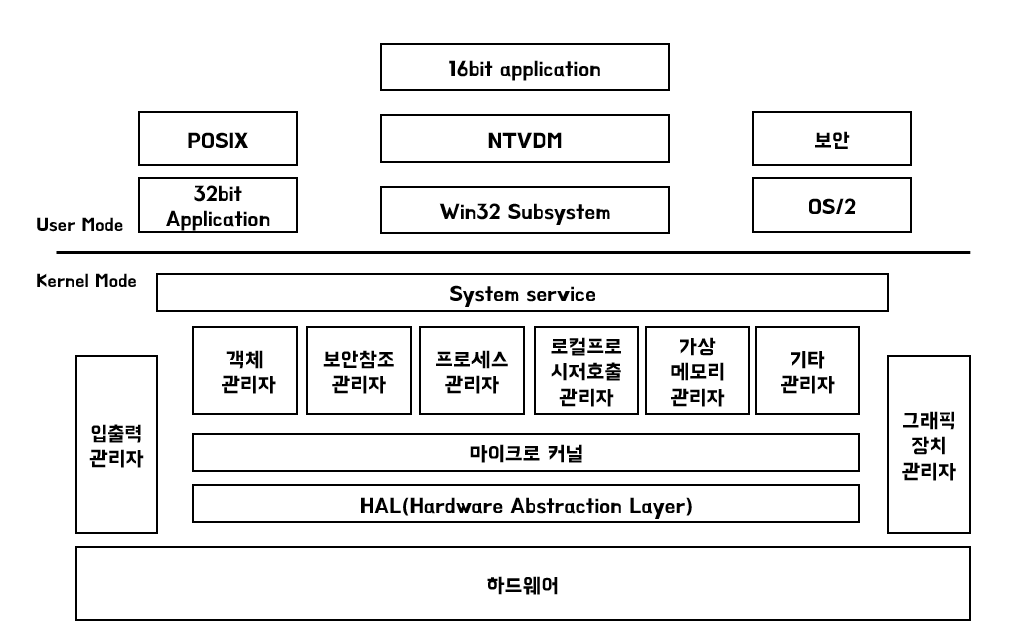
* NTVDM : Virtual DOS Machine. 오래된 도스 및 16bit 윈도우 프로그램을 인텔 80386 이상의 컴퓨터에서 동작하도록 도와주는 기술
- 유저모드에서 문제가 발생하면 운영체제는 응용 프로그램을 종료하여 문제를 해결
- 커널모드에서 문제가 발생하면 메모리의 정보를 덤프하고 시스템을 재시작
윈도우 특징
1) GUI 환경
- 아이콘이라는 그림 명령을 통해 프로그램 접근 가능
2) Plug & Play
- 하드웨어를 새롭게 추가하는 경우 자동으로 인식하여 환경을 설정해주는 기능.
3) Short Cut
- 프로그램이나 데이터를 빠르고 편리하게 실행하기 위해, 원하는 위치에 원본 파일을 연결한 아이콘을 만드는것.
4) Multi tasking
- 한번에 여러가지 작업을 동시에 할 수 있음.
5) Objet Linking Embedding
- 개체 연결 포함 기능으로 프로그램 간에 개체를 교환할 수 있음.
6) 네트워크 기능 향상
- 다양한 프로토콜을 제공하여 네트워크 설치나 인터넷 연결등이 편리함
7) 다중 모니터 지원
- 한 대의 컴퓨터에 최대 8개의 모니터를 연결하여 사용 가능
8) 정보의 전송 통합
- 두 개 또는 그 이상의 응용프로그램에서 작업하여 상호 간의 정보를 한 응용 프로그램에서 다른 응용 프로그램으로 전송 통합 가능. 클립보드를 통해 가능
윈도우 파일 시스템
1) FAT16
- 파티션 최대 크기 2GB
- FAT 테이블의 기본 크기 16 bit
- 하드디스크에 파일을 담는 최소 단위인 Cluster의 크기 32kb
- 전체 용량 = 2^16 * 32 * 1024
2) FAT32
- Window 95 OSR2에서 처음 도입
32bit 개의 클러스터를 가질 수 있음.
- 현재도 종종 사용되지만, 접근 제어를 설정할 수 없어서 보안과는 거리가 멈
3) NTFS
- 접근제어가 적용된 윈도우 파일 시스템
- 파일시스템의 결합관리에 있어, FAT보다 좋은 성능을 가짐
- 개별 폴더와, 파일에 사용권한 설정 가능(계정만 접근할 수 있도록 암호화 하는 방식)
- 암호화는 파일의 복사나 이동을해도 속성을 잃지 않음.
- 특정 계정의 사람의 행동에 대한 Auiting 기능 제공
| 구분 | FAT | NTFS |
| 장점 | - 호환성 우수 - 단순성 - 저용량 볼륨의 최적화 |
- 대용량 볼륨 지원 - 디스크의 효율적 사용 - 강력한 보안 기능 - 자동 압축 및 안정성 - 향상된 파일이름 저장 및 파일길이 지원 |
| 단점 | - 보안 취약 - 대용량 볼륨의 비효율적 |
- Windows NT 계열 외에는 호환 불가 - 저용량 볼륨에서는 FAT가 유리(USB) |
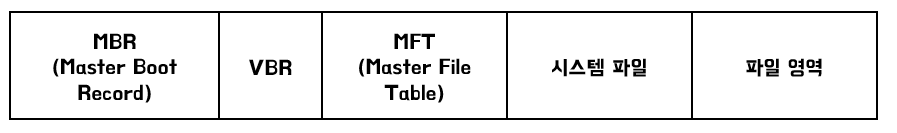
MBR
- 최초 파티션 생성시 물리적 디스크의 첫 번째 섹터에 위치하는 512 byte 크기의 영역
- Boot Cord, 파티션 테이블, 시그니처로 구성
- 운영체제가 부팅될 때 BIOS에 의해 Power On Self Test(POST) 과정을 마친 후 Boot Code를 호출.
- Boot Code는 부팅 가능한 파티션(Active Partition)을 찾아 해당 파티션의 VRM의 Boot Cord를 호출하여 운영체제 기동
VBR
- 윈도우 부팅을 위한 기계어 코드
- 볼륨 및 클러스터의 크기, MFT의 시작 주소 등 설정 정보 보유
- 파티션의 가장 자미작 섹터에 VBR 백업본 존재
MFT
- 볼륨/파일 시스템에 존재하는 모든 파일과 디렉터리에 대한 정보를 담고 있는 테이블
- MFT Entry의 집합으로 이루어짐.
- 각 엔트리는 하나의 파일 또는 디렉터리에 대한 정보를 담고 있는 자료구조
시스템 파일
- MFT를 비롯해 파일의 복사나 삭제 과정 중 시스템이 오류를 일으킬 때 복구하는 용도로 사용되는 파일
- Log 파일, 디스크 볼륨 이름 등 디스크 자체에 대한 정보를 담는 파일
파일 영역
- 데이터 영역이라고도 부름
- 각 파일에 대한 실제 데이터가 저장
디스크 파괴형 악성코드
- MBR 또는 VBRM 영역을 훼손하여 컴퓨터가 정상적으로 부팅하지 않도록 하는 악성코드
- MBR이 손상된 경우 부트 코드를 정상적인 디스크에서 복사하고, 각각의 파티션 정보를 수집하여 파티션 테이블을 완성함으로써 복구 가능
- VBR 영역이 손상된 경우 마지막 섹터의 VBR 백업본을 덮어 써서 복구가능
- VBR 백업본이 손상된 경우 일부 필요한 영역을 작성하여 부팅 가능
FAT 16과 FAT32를 NTFS로 변환
- 하드디스크의 성능을 최적화 하려면 NTFS가 유일한 선택
- 파티션을 NTFS로 포맷하고 파일을 저장하는게 최선
- CONVERT 유틸리티를 이용하여 FAT16이나 32를 NTFS로 변환 가능
윈도우 부팅 순서
윈도우 XP, 윈도우 서버 2000/2003 부팅 순서
1) Power On Self Test 실행
- 운영체제와 관련된 부분은 아님.
- 어떤 운영체제를 사용하든 거치는 과정
- 하드웨어가 스스로 시스템에 문제가 없는지 기본 사항을 검사하는 과정
2) 기본 부팅 관련 설정사항 로드
- BIOS는 CMOS에 설정되어 있는 시스템 설정사항 및 부팅과 관련된 여러가지 정보를 읽어 시스템에 적용
3) MBR 로드
- MBR은 저장 매체의 첫 번째 섹터에 위치하는 512바이트의 영역으로, 부팅 매체에 대한 기본 파일시스템 정보가 있음
4) NTLDR 실행 ( NT Loader)
- 하드디스크의 부팅 파티션에 있는 프로그램.
- 윈도우 서버 2000이 부팅 될 수 있도록 간단한 파일 시스템을 실행하고, boot.ini 파일의 내용을 읽어 가능한 옵션을 보여줌
5) NTDETECT.com 실행
- PC의 CPU 유형, 버스 유형, 비디오 보드 유형, 키보드 마우스 유형 등에 대한 하드웨어 검사
6) ntoskrnl.exe (NT OS Kernel) 실행
- HAL.DLL을 로드
윈도우 비스타, 2008,7 부팅 순서
1~3) POST 실행/ 기본 부팅 관련 설정사항 로드 / MBR 로드
4) Window Boot Manager 실행
- NTLDR이 실행되지 않고, Boot subsystem이 실행
- bootmgr.exe가 실행되고, BCD를 읽어 실행 가능한 운영체제 목록을 보여줌
5) Windows OS Loader Winload.exe 실행
- 윈도우 OS 로더인 Winload는 각종 장치 드라이브를 로드하고, ntoskrnl.exe를 실행한다.
윈도우 보안
파티션
- 하나의 물리적인 하드디스크에 논리적으로 분할 영역을 만드는 것
- 하드디스크에 칸막에 공사를 하여 하나의 하드디스크를 서로 별개의 하드 디스크처럼 쓰기 위해 분할하는 것
- 파티션을 사용할 경우 서로 다른 드라이브로 인식하기 때문에 독립적인 사용이 가능
윈도우 계정과 권한 체계
1) 기본 사용자와 그룹
- 사용자는 [제어판]-[컴퓨터 관리]의 [로컬 사용자 및 그룹] 메뉴에서 확인 가능
윈도우 설치시 기본적으로 생성되는 유저
| 계정 이름 | 설명 |
| Administrator | 관리자 권한의 계정으로 사용자가 사용 가능한 계정 중 가장 강력한 권한을 가짐 |
| SYSTEM | 시스템에서 최고 권한을 가진 계정으로 로컬에서 관리자보다 상위 권한을 가진다. 원격 접속이 불가능 하며, 사용자가이 계정을 사용해서 시스템에 로그인할 수 없음 |
| Guest | 매우 제한적인 권한을 가진 계정. 기본설정은 사용 불가능 |
윈도우 설치시 기본적으로 생성되는 그룹
| 그룹 이름 | 설명 |
| Administrators | 도메인 자원이나 로컬 컴퓨터에 대한 모든 권한이 있음 |
| Account Operators | 사용자가 그룹 계정을 관리하는 구룹 |
| Backup Operator | 시스템 백업을 위해서 모든 시스템의 파일과 디렉터리에 접근 가능 |
| Guests | 도메인 사용 권한이 제한된 그룹. 시스템 설정 변경 권한이 없음 |
| Print Operators | 도메인 프린터에 접근 가능 |
| Power Users | 디렉터리나 네트워크 공유, 공용 프로그램 그룹, 컴퓨터의 시계 설정 권한 존재 |
| Replicator | 도메인에 있는 파일을 복제할 수 있느 권한을 가진 그룹. |
| Server Operators | 도메인의 서버를 관리할 수 있는 권한을 가진 그룹. 로컬 로그인과 시스템 재시작 및 종료 권한 |
| Users | 도메인과 로컬 컴퓨터를 일반적으로 사용하는 그룹. 개개인에 할당된 사용자가 환경을 직접 만들 수 있지만, 설정할 수 있는 항목에는 한계가 존재. 시스템 서비스의 시작 및 종료 권한이 없으며, 디렉터리 공유 불가능 |
SID
- 각 사용자나 그룹에 부여되는 고유한 식별 번호
- whoami / user 명령을 이용해 로그인한 사용자의 SID 확인 가능
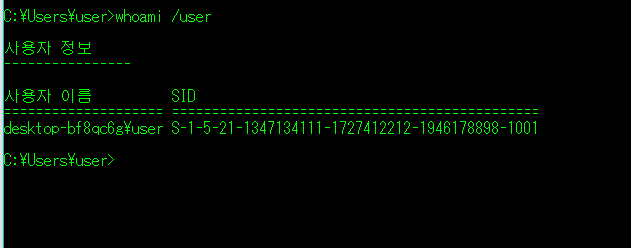
S : SID를 의미
1 : revision number (SID 명세 버전)
5 : Identifier authority value( 윈도우 보안 권한)
21-13471341110 ~~~ -1001
- Sub-authority value : 도메인 도는 로컬 컴퓨터의 구분자
- 시스템의 고유한 숫자로, 시스템을 설치할 때 시스템의 특성을 수집하여 생성
1001 :
- RID. 기본적으로 생성되는 계정이 아니기 때문에 1000보다 큰 1001번호가 할당되어 있다.
- 관리자느 500번, Guest 계정은 501번, 일반 사용자는 1000 이상의 숫자를 가진다.
잘알려진 SID 목록
| SID | 설명 |
| S-1-0-0 | SID를 모를 때 사용하는 SID |
| S-1-1-0 | Everyone |
| S-1-5-7 | Anonymous |
| S-1-5-18 | System Profiles |
| S-1-5-19 | Local Service |
| S-1-5-20 | Network Service |
| S-1-5-domain-500 | Administrator |
| S-1-5-domain-501 | Guest |
윈도우의 권한 상승
- 일반 권한의 사용자가 Adminstrator와 SYSTEM으로 실행되고 있는 프로세스의 권한을 빼앗는 것
- 가장 기본적인 방법으로 상위 권한으로 수행되고 있는 프로그램의 프로세스에 다른작업 끼워넣기 이다.
윈도우 인증과 패스워드
1) Local Security Manager
- 모든 계정의 로그인에 대한 검증
- 시스템 자원 및 파일 등에 대한 접근 권한 검사
- 이름과 SID 를 매칭. SRM 이 생성한 감사 로그를 기록
- NT 보안의 중심 요소이며, Security Subsystem으로 불리기도 함
2) Security Aacount Manager
- 사용자/그룹 계정 정보에 대한 데이터베이스관리
- 사용자 로그인 입력 정보와 SAM 데이터베이스 정보를 비교해 인증 여부 결정
- SAM : C:/Windows 하위에 위치
- 일치 여부를 SRM에 알려줌
3) Security Reference Monitor
- SID 부여
- SID에 기반하여 파일이나 디렉터리에 대한 접근을 허용할지 결정
- 이에 대한 감사메지시 생성
공유 자료 관리
네트워크 드라이브의 이해
- 대상 컴퓨터의 드라이브를 내컴퓨터에서 네트워크 드라이브로 설정하여 내 컴퓨터의 드라이브처럼 사용할 수 있는 기능
- 바탕화면 내 컴퓨터에서 마우스 오른쪽 버튼을 클릭하여 네트워크 드라이브 설정기능을 눌러 이용 가능
- cmd
net use 드라이브명:\\ip\\설정대상드라이브$와 같은 명령어를 입력하고 계정 및 패스워드를 설정하여 사용 가능
파일과 폴더의 보안 권한 설정
- 권한 : 사용자나 그룹이 파일이나 폴더에 접근할 수 있는지 알려주는 것.
- 6가지 기본 권한 설정을 제공
- 파일에는 5가지 권한을 제공
| 권한 명 | 기능 |
| 모든 권한 | 디렉터리에 대한 접근 권한과 소유권을 변경. 서브 폴더와 파일을 삭제 가능 |
| 수정 | 폴더를 삭제 가능. 읽기 및 실행과 쓰기 가능 |
| 읽기 및 실행 | 읽기를 수행할 수 있으며, 디렉터리나 파일 이동 가능 |
| 폴더 내용 보기(폴더만) | 디렉터리의 파일이나 서브디렉터리를 볼 수 있다. |
| 읽기 | 디렉터리의 내용을 읽기만 가능 |
| 쓰기 | 해당 디렉터리에 서브 디렉터리와 파일을 새성 가능. 소유권이나 접근권한의 설정 내용 확인 가능 |
디렉터리 및 파일에 대한 접근 권한 설정
1) NTFS 접근 권한은 누적
- 개별 사용자가 여러 그룹에 속한 경우 특정 파일이나 디렉터리에 대한 접근권한은 누적된다.
2) 파일에 대한 접근 권한이 디렉터리에 대한 접근 권한에 우선한다.
- 파일이 포함된 디렉터리의 권한보다 파일에 대한 권한 설정이 우선시된다.
3) 허용보다 거부가 우선
- 허용 권한 없음이 거부가 아니다.
- 허용과 거부 중 반드시 하나를 선택할 필요는 없다.
- 권한이 중첩되어 적용된다고 했는데, 명백한 거부 설정이 있으면 허용보다 거부가 우선하여 적용된다.
공유자료 관리
1) 공유 폴더 숨기기
- 공유 리소스를 설정할 때 공유 이름 긑에 $를 붙이는 경우 리소스를 숨길 수 있다.
- 숨겨진 공유를 보려면 net share를 입력하여 확인할 수 있다.
- 단순히 기본 공유를 중지하여도, 운영체제가 재시작되면서 자동으로 기본 공유 폴더를 만들기 때문에 완전히 공유 기능이 중지 되지 않음
- 완전히 제거하려면 레즈스트리 편집기에서 설정을 해야함
2) 윈도우 공유 폴더
C$ or D$
- C드라이브에 대한 관리목적 공유 폴더
- 연결되어 있는 하드 드라이브 문자수만큼 공유되어 있음
- 기본 공유 폴더를 통해서 인가받지 않은 사용자가 하드디스크 내의 모든 폴더나 파일에 접근 가능
- 기본 공유를 통해서 바이러스가 침투할 수 있기 때문에 보안적으로 위험
ADMIN$
- 윈도우 설치시 폴더에 접근하는 관리 목적 공유 폴더
- 컴퓨터의 윈도우 설치폴더 접근 가능
- 윈도우 버전마다 설치 폴더가 다르므로, 모든 윈도우를 대상으로 파일을 복사하거나 변경할 때 주로 사용
IPC$
- 프로세스간 통신
- 네트워크 등에서 프로세스 간의 통신을 위해서 사용하는 통로
- 동시에 수행될 개별 프로그램을 생성하고 다룰 수 있게 해주는 인터페이스
- 단일 사용자 요규가 운영체제에서 여러 프로세스를 수행하는 결과를 가져 올 수 있기 때문에 통신이 필요
- 제거할 경우 네트워크 서비스 일부에 문제가 발생할 수 있음.
- 보안적 요소를 강화하기 위해서는 레지스트리 값을 수정하여 익명 사용자의 접근을 막는 것이 바람직함
암호기능 사용
폴더 및 파일 암호화(Encrypting File System)
- 윈도우 운영체제에서 개별 파일이나 특정 폴더 안에 들어있는 모든 파일을 암호화할 수 있는 기능
- 파일이나 폴더으 ㅣ속성 부분을 변경하여 사용 가능.
- 인증서 추가/삭제를 통해 EFS가 적용된 파일을 읽을 수 있는 사용자 추가/변경 가능
BitLocker
- 윈도우 운영체제에서 제공하는 볼륨 단위의 데이터 암호화
- 볼륨은 논리적 드라이브를 의미.
- Bit Locker를 활성화하면 볼륨에 저장된 모든 파일이 자동으로 암호화.
- 컴퓨터를 시작하는데 필요한 시스템 파티션 부분은 암호화되지 않음(부팅 가능)
Bit Locker는 컴퓨터 단위의 암호 기능을 제공, EFS는 사용자 단위의 데이터 암호화 기능 제공
레지스트리 활용
- 윈도우 시스템이 운영되는데 필요한 정보를 가지고 있음
- 사고분석에 있어 공격자의 중요한 흔적을 찾을 수 있음.
- 윈도우 부팅 시 하이브 파일에서 값을 읽어 들여 구성
- 하이브 파일에서 직접 읽어 들여 구성되는 키 = Master Key
- Master Key로부터 값을 가져와서 재구성하는 키 = Derived Key
레지스트리 편집기
- 레지스트리를 조작하기 위해서는 레지스트리 편집기라는 프로그램을 사용해야함
- 열람, 수정, 추가, 삭제 가능
- 레지스트리 항목을 검색, 텍스트로 저장, 항목을 가져오기 기능 존재
레지스트리 루트키
1) HKEY_CLASSES_ROOT(HKCR)
- 시스템에 등록된 파일 확장자와 그것을 열 때 사용할 어플리케이션에 대한 맵핑 정보, 그리고 Componet Object Model 오브젝트 등록 정보를 저장
2) HKEY_CURRENT_USER(HKCU)
- 현재 시스템에 로그인하고 있는 사용자와 관련된 시스템 정보 저장
- HKEY_USERS 보다 우선권을 가짐
3) HKEY_LOCAL_MACHINE(HKLM)
- 컴퓨터에 설치된 하드웨어와 하드웨어를 구동시키는 데 필요한 드라이버나 설정 사항에 관련된 정보를 갖고 있음.
- 루트키 중에서 가장 다양한 하이브로 구성
* HKLM\HARDWARE
- 파일로 존재하는 것이 아닌 메모리에 휘발성으로 존재
- 부팅시 감지된 모든 하드웨어와 그 하드웨어 장치의 드라이버 맵핑 정보 보관
* HKLM\SAM
- 사용자의 패스워드, 소속 그룹, 도메인 정보와 같은 로컬 계정 정보와 그룹 정보
- 도메인 컨트롤러 역할을 하는 서버인 경우, Active Directory에 도메인 계정과 그룹정보 저장
* HKLM\SECURITY
- 시스템의 범위의 보안 정책과 사용자 권리 할당 정보를 가지고 있음
* HKLM\SOFTWARE
- 시스템 범위의 소프트웨어 목록과 그 환경 설정 정보가 저장
* HKLM\SYSTEM
- 시스템이 부팅 될 때 필요한 환경 설정 정보 저장
- 시스템을 시작하는데 있어 매우 중요하기 때문에 값을 복사해두었다가, 비정상적으로 시스템이 종료된경우, 복사본을 이용해서 부팅할 수 있는 옵션 제공
4) HKEY_USERS(HKU)
- 시스템에 있는 모든 계정과 그룹에 관한 정보 저장
- 윈도우를 사용하는 사용자가 1명일 경우 HKCU 와 동일
5) HKEY_CURRENT_CONFIG(HKCC)
- 시스템이 시작할 때 사용하는 하드웨어 프로파일 정보를 저장
- 레지스트리에서 가장 단순한 부분. HKLM하위에 config의 내용을 담고 있음
- 디스플레이와 프린터에 관한 설정 정보 저장
레지스트리 보호
1) 접근 제한
- 사용자 계정 컨트롤(User Account Control)에 의해 관리자 암호를 모르면 편집기를 사용할 수 없다.
2) 현재 레지스트리 상태 저장
- 윈도우 시스템의 복원 기능을 이용해 저장해주는 방법
- 시스템에 이상이 생겼을 때 이런 저장된 레지스트리를 이용해 백업 가능
3) 레지스트리 키 디스크에 복사
- 키의 디스크 백업을 이용하여 레지스트리 등록파일, 즉 확장자가 .reg인 텍스트 파일에 저장
- 레지스트리를 변경하여 문제가 발생하더라도, .reg 파일을 불러들여 변경 전상태로 복구 가능
레지스트리 공격
- 악성코드 감염시 팡리 생성 혹은 레지스트리 변경 등의 시스템 변화가 일어나기 때문에 이러한 변화를 분석하여 악서코드 탐지 가능
1) 부팅시 악성 코드 실행
- 시스템 재부팅시 악성 프로그램을 구동하기 위해 레지스트리를 변조한다.
- 관련된 레지스트리는 HKLM과 HKCU이다.
개별사용자 지속용 : HKCU\Software\Microsoft\Windows\CurrentVersion\Run
개별사용자 일회용 : HKCU\Software\Microsoft\Windows\CurrentVersion\RunOnce
전체사용자 지속용 : HKLM\Software\Microsoft\Windows\CurrentVersion\Run
전체사용자 일회용 : HKLM\Software\Microsoft\Windows\CurrentVersion\RunOnce
HKLM에는 사용자와 상관없이 언제나 공통적으로 시작되야 하는 프로그램이 오고, HKCU에는 유저별로 고유한 시작 프고르매이 등록된다.
2) 특정 확장자 실행 시 악성 코드 실행
- 파일의 각 확장자에 따라 어떤 프로그램이 연결될지를 결정하는 HKEY_CLASS_ROOT 위치의 값을 공격자가 임의로 조작하여 특정 확장자 실행시에 악성프로그램을 실행하도록 하는 방법
HKEY_CLASSES_ROOT\exefile\shell\open\command하위를 수정하여 가능
3) 공격자가 남긴 레지스트리 정보 수집
최근 사용한 문서 : HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\RecentDocs
터미널 서비스 접속 목록 : HKEY_CURRENT_USER\SOFTWARE\Microsoft\Terminal Server Client\Default
설치된 소프트웨어 목록 : HKEY_CURRENT_USER\SOFTWARE
열어본 파일 목록 : HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\ComDlg32
윈도우 방화벽
- PC 방화벽은 네트워크 상의 웜이나 공격자로부터 PC를 보호하기 위해 사용
- PC 내부로 유입되는 패킷뿐만 아니라 나가는 패킷 역시 차단.
- 윈도우의 파일 공유처럼 취약점에 잘 노출되는 서비스는 기본적으로 차단
인바운드
- 외부에서 내부로 들어오는 패킷에 대한 규칙
아웃 바운드
- 내부에서 외부로 나가는 패킷에 대한 규칙
윈도우 서버 보안 설정
계정 관리
1) Administrator 계정 이름 변경
- 관리자 계정이 Administrator인 경우, 로그인 시도 실패 횟수 제한이 없는 점을 이용해 브루트 포스와 같은 공격을 통해 탈취 가능
- 계정 이름을 변경하고 패스워드를 어렵게 설정함으로써, 유추하지 못하도록 가능
- 컴퓨터 관리에서 설정 가능
2) Guest 계정 상태
- Guest 계정은 default로 비활성화
- 활성화 되어 있는 경우 이를 통해 시스템의 정보를 확인하거나, 관리자 그룹에 추가하여 악용 가능성이 존재
- 불필요한 경우 비활성화
3) 계정 잠금 임계값과 잠금기간 설정
- 자동화된 바업을 이용하여 공격자는 모든 사용자 계정에 대해 암호조합 공격을 시도할 수 있음
- 이를 방지하기 위해, 로그인 실패 횟수를 제한
- Brute force 공격을 방지할 수 있음
- 로컬 보안 설정에서 설정 가능
4) 관리자 그룹에 최소한 사용자 포함
- 일반 사용자 권한으로부터 받을 수 있는 시스템 피해를 줄이기 위해서 관리 업무를 위한 계정과 일반 업무 계정 분리
- 시스템 관리를 위해서는 2개의 계정을 가져야하며, 관리자 그룹에는 가능한 최소한의 사용자가 포함되도록 해야함
- LUSERMGR에서 설정 가능
5) 암호와 패스워드 정책 설정
- 브루트 포스나 추측성 공격을 방지하기 위해 패스워드 복잡도를 설정해야함
- 패스워드의 최소 길이, 최대 사용기간, 최소 사용기간을 통하여 안전한 설정을 유지하도록 해야함
서비스 관리
1) 공유 권한 및 사용자 그룹 설정
- Everyone이 공유 계정에 포함되어 있으면 익명 사용자 접근이 가능
- 공유폴더가 Everyone 그룹으로 공유되어있다면, 불필요한 경우 삭제
2) 하드 디스크 기본 공유 제거
- C$, D$, ADMIN% 과 같은 기본 공유는 관리자가 시스템을 관리하기 위해 기본적으로 생성된 것이기 때문에 ,불필요하다면 제거
- IPC$의 경우 제거하지 않고, 레지스트리 값을 수정하는 것이 원칙
- 비인가된 사용자가 Null Session을 통해 사용자 인증을 거치지 않고 서버에 접근할 수 있는 취약점이 존재하므로, 인증된 사용자만 접속하도록 설정
3) 불필요한 서비스 제거
- 시스템에 필요하지 않은 취약한 서비스들이 default로 설치되어 실행되고 있음
- 주로 취약한 서비스들은 아래와 같다.
* Alerter (서버에서 클라이언트로 경고 메시지를 보내는 서비스)
* Clipbook ( 서버 내의 Clipbok을 다른 클라이언트와 공유)
* Messenger(net send 명령어를 통해 클라이언트에 메시지를 보내는 서비스)
* Simple TCP/IP Service
패치 관리
- 감사 설정이 구성되어 있지 않거나, 설정 수준이 너무 낮으면 보안 관련 문제가 발생시 원인을 파악하기 어려우며, 법적 대응을 위한 증거로 사용할 수 없다.
- 감사 설정이 너무 높으면 보안 로그에 불필요한 항목이 많기 때문에 중요한 것과 혼동이 될 수 있으며, 시스템 성능에도 영향을 줌.
Windows Network Service
1) 네트워크 디렉터리 서비스
- 사용자들에게 리소스를 투명하게 제공
- 사용자가 리소스의 정확한 위치와 접근하기 위해 필요한 단계들을알 필요가 없음
- Lightweight Directory Access Protocol, NovellNetWare Directory Service ,Microsoft Active Directory
2) Active Directory
- 네트워크 상의 개체에 대한 정보를 저장.
-관리자가 사용자가 이 정보를 쉽게 찾아 사용할 수 있도록 하는 기능
- 체계적인 데이터 저장소를 사용하여 디렉터리 정보를 논리적인 계층 구조로 조직.
- 서버, 볼륨, 프린터 등의 공유 리소스와 네트워크 사용자 및 컴퓨터 계정 포함
3) Active Directory 서버
- 구성원 서버는 계정 로그인을 처리하지 않고, Active Directory 복제에 참여하지 않거나 도메인 보안 정책 정보를 저장하지 않음.
- 구성원 서버는 파일 서버, 응용 프로그램 서버, 데이터 베이스 서버, 웹 서버, 등 과 같이 동작
'정보보안기사(필기)' 카테고리의 다른 글
| Section 16. 서버 보안 관리 (0) | 2021.03.01 |
|---|---|
| Section 15. 유닉스/리눅스 서버 보안 (0) | 2021.03.01 |
| Section 13. 클라이언트 보안 (0) | 2021.02.26 |
| Section 12. 보안 운영체제 (0) | 2021.02.25 |
| Section 2. 암호학 개요 (0) | 2021.02.23 |

