
아메바시큐리티
[IR] 기업과 보안 본문
기술 관련 기업
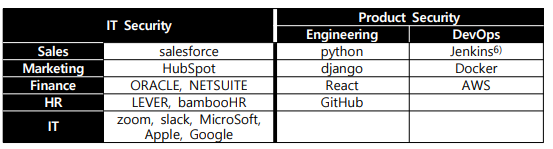
보안제품 개발 사이클
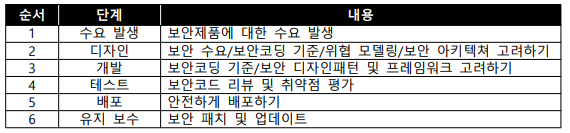
기업 단계별 요구사항
- 스타트업 프리 시리즈 A : 생존이 가장 우선시 된다. 최소한의 POC를 두고 모니터링을 해야한다.
- 스타트업 포스트 시리즈 A : 투자자 및 기업고객을 유치한다.
- 유니콘 : 기술부채가 있다면, 청산해야한다.
* 기술부채란? 기술적인 빚으로, 개발단계에서 제대로 개발 해 놓지 않으면 나중에 이자가 붙어 더 개고생하게 된다는 말이다.
- 전통적인 기업 : IT보안 및 GRC에 많은 노력을 들여야한다.
* GRC(Governance, Risk Management and Compliance)란? 법규/내규 기반 위기 관리를 통해 효율적으로 운영하는 것.
- 디지털로 전환하는 기업 : CISO 및 보안 전문가 팀이 요구된다.
보안향상시 고려사항
보안투자에 비용이 든다고 하지 않았던 기업들이 대표적으로 몇개가 있다. 하지만 이러한 기업들은 보안을 소홀히 한 결과 많은 금액을 잃었다. 심지어 몇몇 기업은 데이터가 탈취되어 사업을 더이상 진행하지 못한 기업들도 존재한다. 그렇기 때문에 단순 보이는 효과가 적다고 하지 않는 것이 아니라, 적절한 타협을 통해 보안의 수준을 유지 또는 향상 시키는 것이 중요하다.
보안을 향상시키기 위해 고려해야할 사항은 아래와 같다.
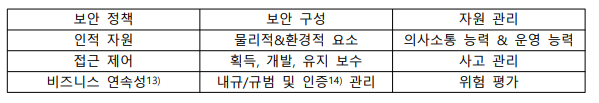
보안 향상 방법
1) 적절한 프레임워크를 찾는다. ex) Milestones
2) 프레임워크에 자사의 정책을 매핑한다.
3) 도출된 위험 요소를 찾아 관리한다.
4) 보안 능력을 평가하고, 프레임워크에서 제시하는 안정권까지의 진행도를 측정한다.
5) 지속적으로 보안 모니터링을 진행하며 위험도를 측정한다.
* 이러한 과정을 세부적으로 나누게 되면, ISMS 인증절차 플로우차트가 된다.
Risk Assessment
기업에서는 위험평가를 통해 어떤 일을 우선적으로 처리해야할지 알 수 있게 된다. 위험평가는 총 7단계로 구성되어있으며 아래와 같다.
1) 위험 컨설팅 의뢰 및 소통 / 위험 모니터링 리뷰
2) 위험 보고서 작성
3) 위험 식별
4) 위험 분석
5) 위험 평가
6) 위험 처리
7) 위험 피드백(컨설턴트 및 모니터링 요원)
'IR' 카테고리의 다른 글
| [IR] 국가 침해사고 대응 절차 및 조직 구성 (0) | 2021.01.07 |
|---|---|
| [IR] 침해사고 예방 (0) | 2021.01.03 |
| [IR] 보안그룹 (0) | 2021.01.03 |
